2.0 Hataları Neden Olur? Donanım Kimliği
Çözümleri
Rekabetçi FPS oyunlarında görülen VAN 152 ve VAL 5 bildirimleri, klasik bağlantı kopmaları değildir. Bu uyarılar doğrudan anakart ve depolama birimlerinize uygulanan donanım banlarını temsil eder. Riot Vanguard ile Easy Anti-Cheat gibi kernel sürücüleri, kural ihlali tespit ettiklerinde cihazınızın tüm donanım parmak izini kara listeye ekler. Oyuna tekrar erişim sağlamak, donanım kimliklerini sanallaştıran güvenilir bir kernel müdahalesi gerektirir.
Anti-Cheat Mimarisi: Riot Vanguard, EAC ve BattlEye Donanımınızı Nasıl Takip Eder?
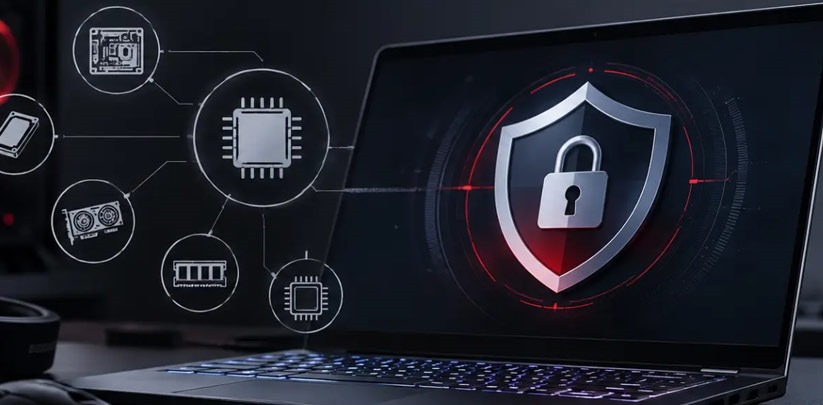
Modern anti-cheat sistemleri artık kullanıcı yetkileriyle sınırlı çalışan yazılımlarla yetinmez. Riot Vanguard (vgk.sys), Easy Anti-Cheat (EAC) ve BattlEye gibi güvenlik motorları, doğrudan Ring-0 kernel katmanında çalışır. Bu mimari, işletim sistemi önyükleme yaptığı andan itibaren donanım düzeyinde tam yetkiyle çalışması anlamına gelir. Güvenlik yazılımı, oyun istemcisi açılmadan önce fiziksel bileşenlerin benzersiz kimliklerini sorgular. Sistem bu verileri şifreli hash değerlerine dönüştürerek sunucudaki yasaklı listeleriyle eşleştirir. Anti-cheat motorlarının cihazınızı parmak iziyle fişlerken taradığı temel donanım vektörleri şunlardır: •SMBIOS ve Anakart: Üretici seri numarası, BaseBoard UUID ve kasa kimlik kodları taranır. •Depolama Aygıtları: NVMe ve SATA disklerin fabrika seri numaraları ile Volume ID değerleri okunur. •Ağ Arayüzleri: Fiziksel ağ kartı (NIC) MAC adresleri ile yerel ARP tablosu kayıtları analiz edilir. •Görüntü Birimleri: Ekran kartının PCI UUID değeri ve bağlı monitörün panel EDID bilgisi depolanır. •Güvenlik Çipleri: TPM 2.0 donanımına ait Endorsement Key (EK) ile BIOS Secure Boot durumları kontrol edilir. Denetim katmanı bu kimliklerin yalnızca birine odaklanmaz. Bileşenlerden biri değiştirilse bile kalan seri numaralarının oluşturduğu desen, cihazın aynı bilgisayar olduğunu ele verir.
Hata Kodlarının Kaynağı: VAN 152, VAL 5 ve TPM Hataları Neden Tetiklenir?
VAN 152 ve VAL 5 hataları doğrudan donanım uzaklaştırmasını işaret ederken, VAN 9001 ile VAN 9003 hataları güvenlik çipi uyumsuzluğundan kaynaklanır. Vanguard ihlal tespit ettiğinde anakart ve
disk kimliklerinizi bloke eder. Windows 11 ortamında TPM 2.0 veya Secure Boot devre dışı kaldığında ise oyun motoru açılışı durdurur. Riot Games altyapısında VAN 152 kodu, cihazınızın belirli bir süre veya süresiz olarak yasaklandığını ilan eder. Oyuncu yeni bir hesap oluştursa bile istemci açılışında anakart UUID bilgisi okunduğu anda bu hata penceresi ekrana gelir. Bilgisayarı yeniden başlatmak ya da oyunu silip yüklemek bu durumu asla çözmez. VAL 5 kodu ise gecikmeli bağlantı kesintilerini ve oturum feshini temsil eder. Yasaklı bir makinede yeni oturum açıldığında, güvenlik motoru donanım parmak izini ilk turlarda sorgulamaya devam eder. Sistem donanım eşleşmesini tamamladığında oyuncuyu doğrudan maçtan atar. Art arda açılan hesapların birkaç dakika içinde kapanması, makinede aktif bir HWID banı bulunduğunun net kanıtıdır. Windows 11 kullanıcılarını engelleyen VAN 9001 ve VAN 9003 kodları, platform güvenliğiyle doğrudan bağlantılıdır. Vanguard, Windows 11 üzerinde çalışırken donanım tabanlı TPM 2.0 çipini ve UEFI Secure Boot protokolünü zorunlu tutar. TPM Endorsement Key değeri donanım banı listesine giren kullanıcılar, BIOS üzerinden TPM sıfırlasa dahi VAN: Restriction uyarısıyla karşılaşır. Bu aşamada standart donanım değişiklikleri yetersiz kalır ve profesyonel birVanguard Bypass müdahalesi zorunlu hale gelir.
Ücretsiz Araçlar ve Crack Spoofer Yazılımlarının Yarattığı Güvenlik Tehditleri
İnternet forumlarında paylaşılan ücretsiz donanım banı kaldırma araçları, donanımınızı kurtarmak yerine işletim sisteminizi hedef alır. Kimliği belirsiz .bat betikleri, sistemdeki rastgele kayıt defteri anahtarlarını silerek donanım kimliğini değiştirdiğini iddia eder. İşin aslı, bu basit komut dosyaları kernel sürücülerinin okuduğu ham donanım tablolarına kesinlikle erişemez. Korsan veya kırılmış spoofer dosyaları ciddi siber güvenlik riskleri taşır. Bu yürütülebilir dosyaların içine sıklıkla RedLine veya Lumma gibi bilgi hırsızı (stealer) yazılımlar gizlenir. Kurulum esnasında yönetici yetkisi alan zararlı kodlar tarayıcı şifrelerinizi, kripto cüzdanlarınızı ve oturum çerezlerinizi ele geçirir. Bazı araçlar arka plana clipper yerleştirerek kopyaladığınız transfer adreslerini değiştirir. Bu kontrolsüz yazılımların işletim sistemine verdiği zararlar geri dönülemez sonuçlar doğurabilir. Windows Boot Manager yapısını bozan araçlar sistemi mavi ekran (BSOD) döngüsüne sokar. Ayrıca anakart BIOS yazılımına yapılan bilinçsiz müdahaleler donanımı kalıcı olarak kilitler. Sisteminizdeki orijinal Windows dijital lisansını silen bu yöntemler, kullanıcı verilerini kaybetmenize yol açar.
Kalıcı HWID Ban Çözümü: Format ve BIOS Flash Olmadan Donanım Kimliği Değişimi
Kalıcı bir donanım banını aşmanın teknik yolu, anti-cheat tarayıcılarına sahte ve geçerli donanım tabloları iletmektir. Gelişmiş birHWID Spoofer yazılımı, sistemin donanım katmanına kernel düzeyinde yerleşerek sorguları anlık olarak filtreler. Cihazınız fiziksel olarak aynı kalsa bile denetim yazılımları tamamen benzersiz bileşen numaraları görür.
Geleneksel yöntemler kullanıcıları saatler süren Windows formatı ve riskli BIOS güncelleme adımlarına mecbur bırakır.Prime Spoof geliştirdiği temiz kernel mimarisiyle bu gereksinimleri tamamen ortadan kaldırır. Sürücü katmanında çalışan yazılım, anakart seri numaralarından disk UUID değerlerine kadar tüm vektörleri dinamik olarak yeniden üretir. İşletim sistemi dosyalarınız, kurulu programlarınız ve Windows lisans anahtarınız bu süreçte hiçbir zarar görmez. Eğer Windows 11 kullanıyorsanız ve anakartınız TPM 2.0 çipinde kara listeye alındıysa doğru modülü seçmelisiniz. Standart bir spoofer yalnızca diskleri değiştirirken, Vanguard Bypass donanım şifreleme anahtarlarını da sanallaştırır. Bu sayede donanım değiştirmeden veya eski Windows sürümlerine dönmek zorunda kalmadan rekabetçi oyunlara hemen giriş yapabilirsiniz.
Standart Yöntemler ve Prime Spoof Kernel Çözümü Karşılaştırması
Donanım ve Sistem Kriteri Standart Forum Yöntemleri (.bat & Manuel) Prime Spoof Kernel Mimarisi Anakart ve SMBIOS Regedit kayıtlarını siler, fiziksel UUID değişmez Ring-0 sürücüsüyle bellekte anlık sanallaştırır Depolama (NVMe/SSD) Yalnızca Volume ID değiştirir, seri numarası kalır Disk firmware seri numaralarını kökten maskeler Ağ ve MAC Adresi Harici yazılımlar sistemde log bırakır NIC MAC ve ARP tablosunu sessizce sıfırlar TPM 2.0 & Secure Boot BIOS çipini kalıcı kilitleme riski taşır Endorsement Key değerini kernel düzeyinde bypass eder Windows ve Kişisel Veri Format gerektirir, lisans anahtarlarını bozar Formatsız çalışır, lisansı ve verileri korur
Donanım Banları ve HWID Spoofer Hakkında Sıkça Sorulan Sorular
VAN 152 hatası bilgisayara format atınca düzelir mi?
Hayır, format atmak VAN 152 hatasını düzeltmez. Vanguard sistem bileşenlerini anakart ve disk seri numaraları üzerinden takip eder. Temiz kurulum işlemi depolama biriminizin fiziksel fabrika seri numaralarını değiştirmez. Banı kaldırmak için bu donanım kimliklerinin kernel düzeyinde maskelenmesi gerekir.
HWID banı kaldırmak için yeni anakart satın almak gerekir mi?
Hayır, yeni anakart veya parça satın almanız gerekmez. Güvenilir bir spoofer anakart UUID, MAC adresi ve disk seri numaralarını sanallaştırır. Oyun istemcisi bilgisayarınızı tamamen yeni bir cihaz olarak okur. Bu yöntem donanım maliyetlerini ortadan kaldırır.
TPM 2.0 ve Secure Boot hataları spoofer kullanımıyla çözülür mü?
Evet, uyumlu bir kernel bypass çözümü bu hataları giderir. Vanguard Windows 11 üzerinde TPM çipinin Endorsement Key değerini doğrular. Gelişmiş bypass modülleri bu sorgu yanıtlarını taklit ederek kısıtlamaları aşmanızı sağlar. Böylece BIOS ayarlarıyla oynamadan oyuna dönebilirsiniz.
Prime Spoof kullanımı Windows lisansını veya dosyaları bozar mı?
Hayır, kişisel dosyalarınız ve Windows lisansınız hiçbir zarar görmez. İşlem işletim sistemi dosyalarına veya etkinleştirme anahtarlarına müdahale etmez. Çalışma mantığı yalnızca anti-cheat motorunun donanım sorgularını hedefler. Bilgisayarınızı normal düzeninde kullanmaya devam edersiniz.